Tersine Mühendislik pratik
Yazar: Ahmet Arda Akdoğan
ZSecure CrackMe Çözümü: dnSpy ile .NET Patching İşlemi
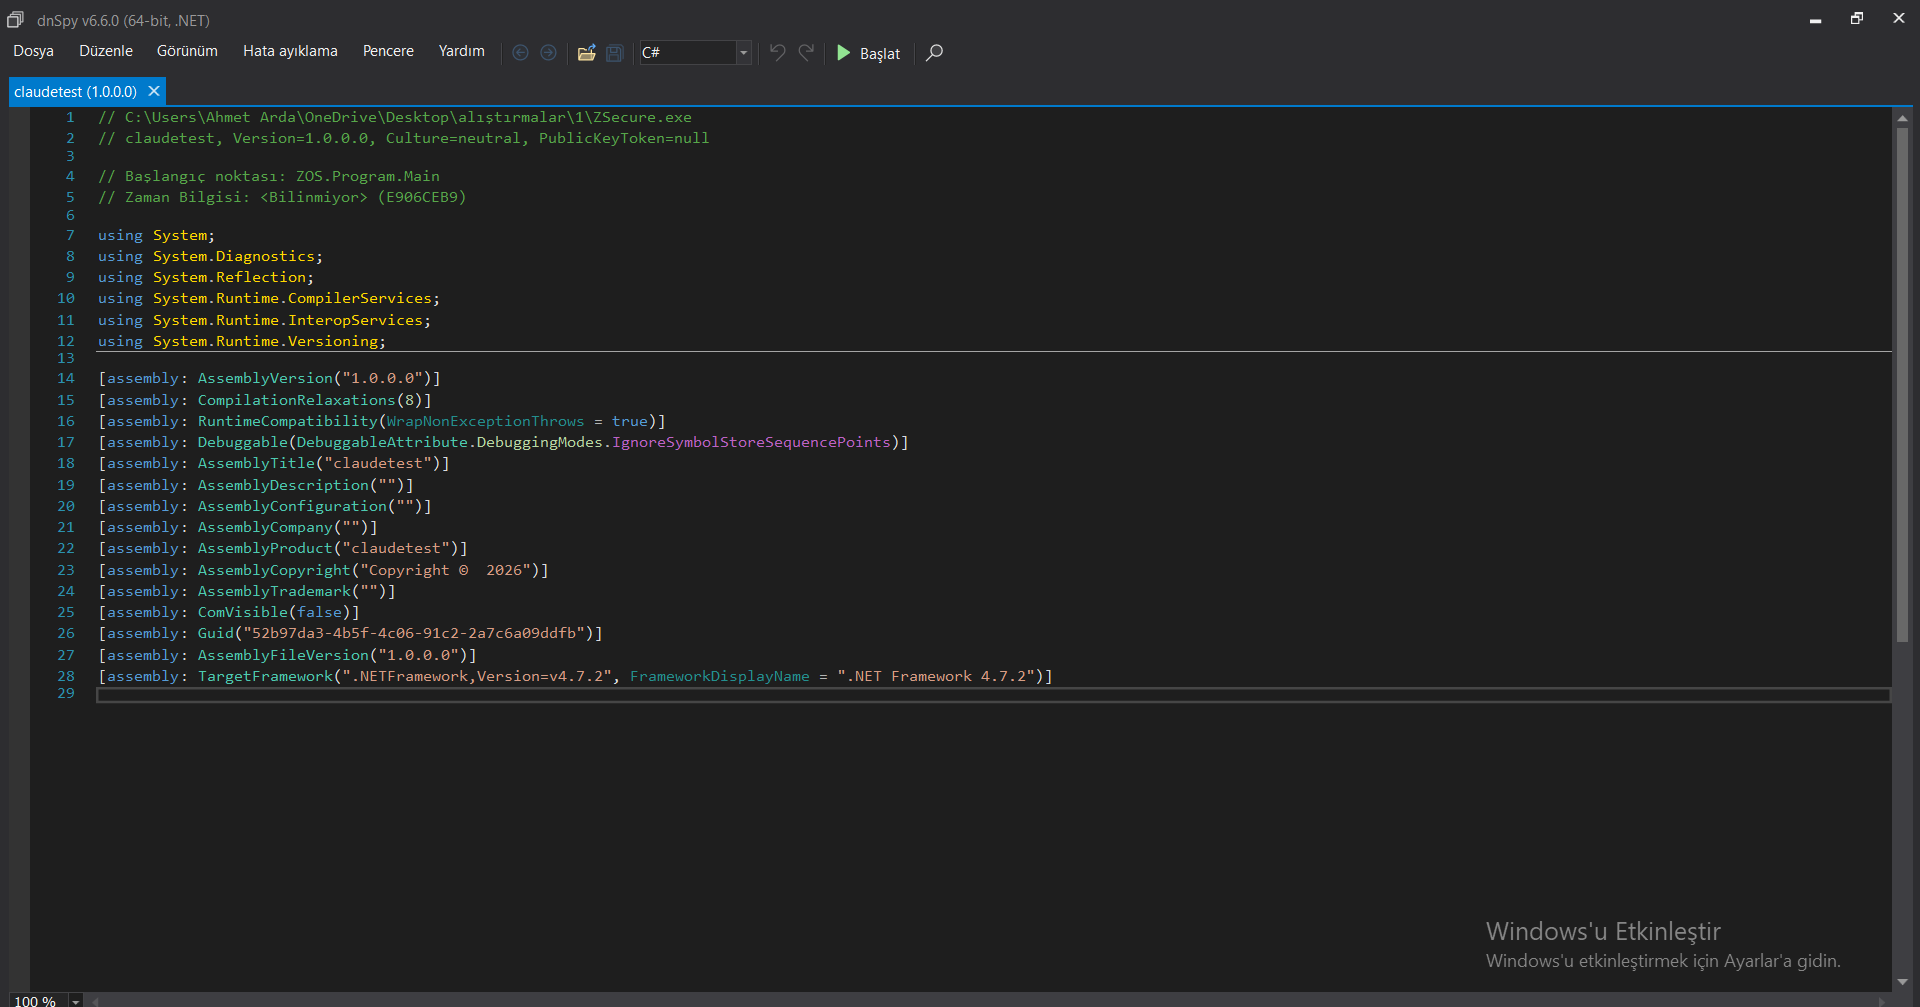
Bu yazıda, Crackmes.one platformunda yer alan başlangıç seviyesindeki .NET tabanlı ZSecure isimli uygulamanın tersine mühendislik analizini ve lisans doğrulama mekanizmasını nasıl atlattığımızı adım adım inceleyeceğiz. Önce uygulamayı tanımamız lazım. Uygulamamız bir .NET (C#) projesi olduğu için analize doğrudan dnSpyEx kullanarak başlıyoruz. Dosyayı dnSpy'a yüklediğimizde, uygulamanın orijinal proje adının claudetest olduğunu ve uygulamanın başlangıç noktasının ZOS.Program.Main olduğunu tespit ettik.
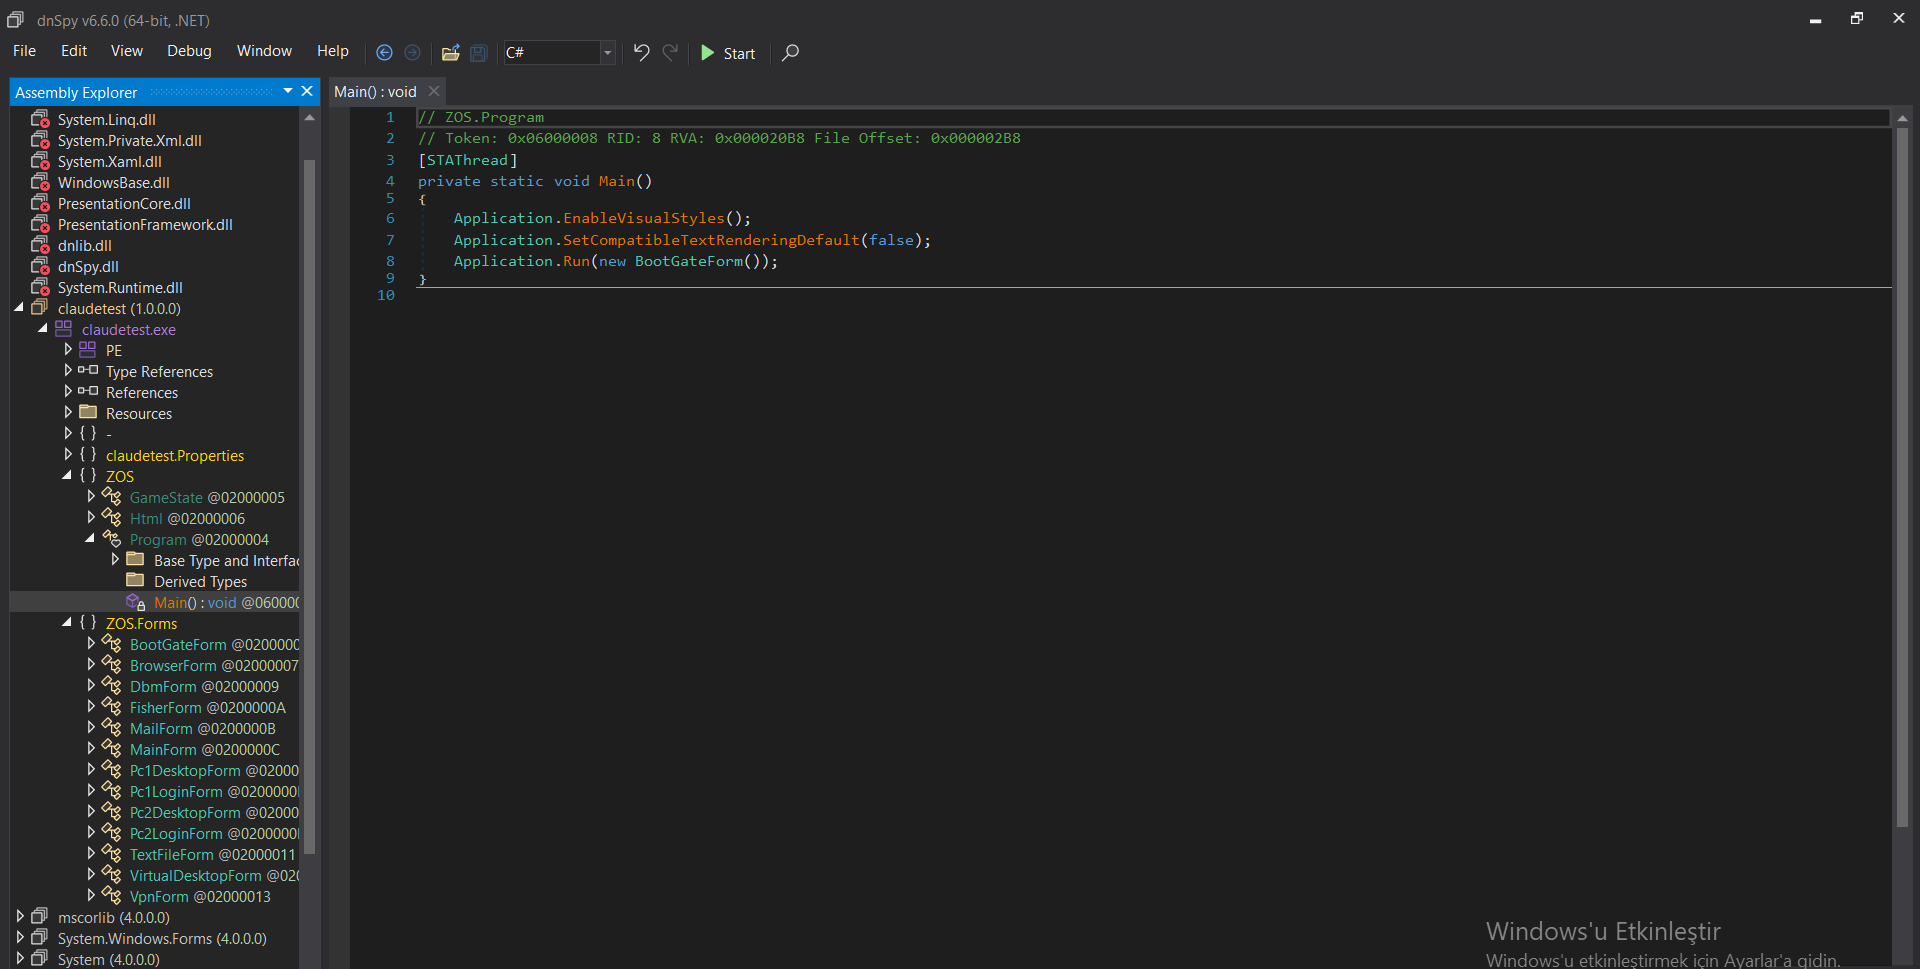
ZOS.Program.Main metodunun içine girdiğimizde, şifre doğrulama işlemlerinin burada yapılmadığını, kodun bizi doğrudan BootGateForm isimli ilk ekrana yönlendirdiğini gördük.
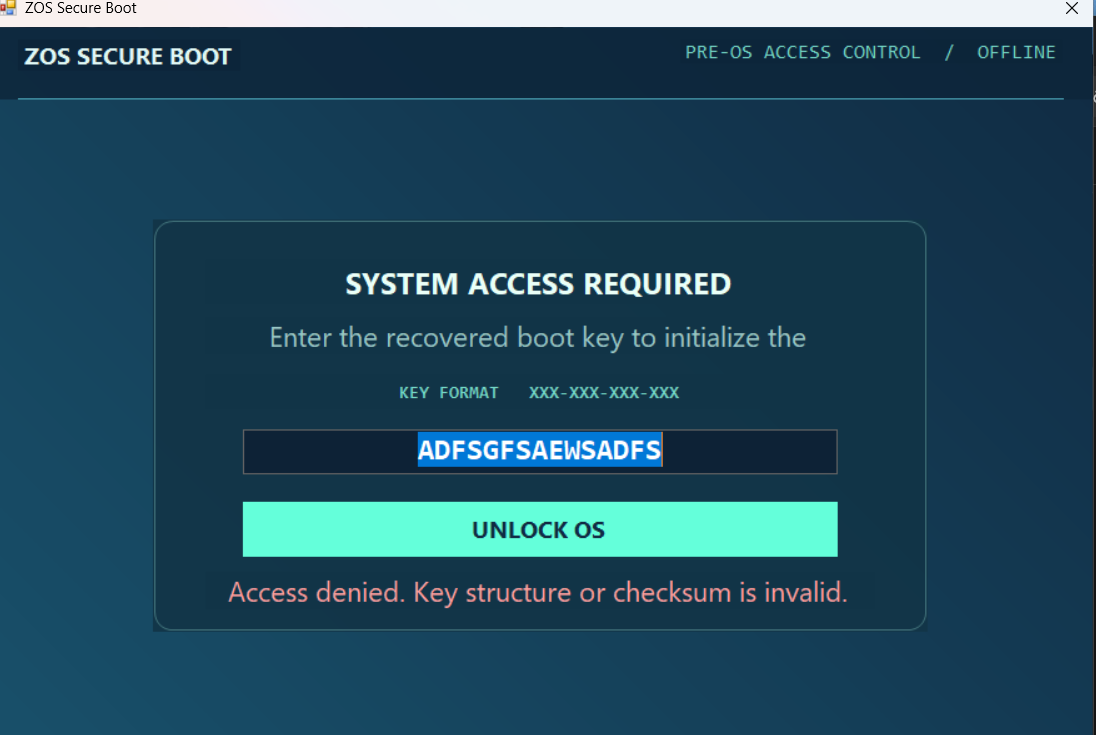
Uygulamanın şifre doğrulama algoritmasını bulmak için en iyi yöntem uygulamanın kendisine hata verdirmektir ve hata mesajları bize birçok ipucu verebilir. Orijinal uygulamayı çalıştırıp rastgele bir şifre girdiğimizde sistem bize şu hatayı döndürdü: "Access denied. Key structure or checksum is invalid."
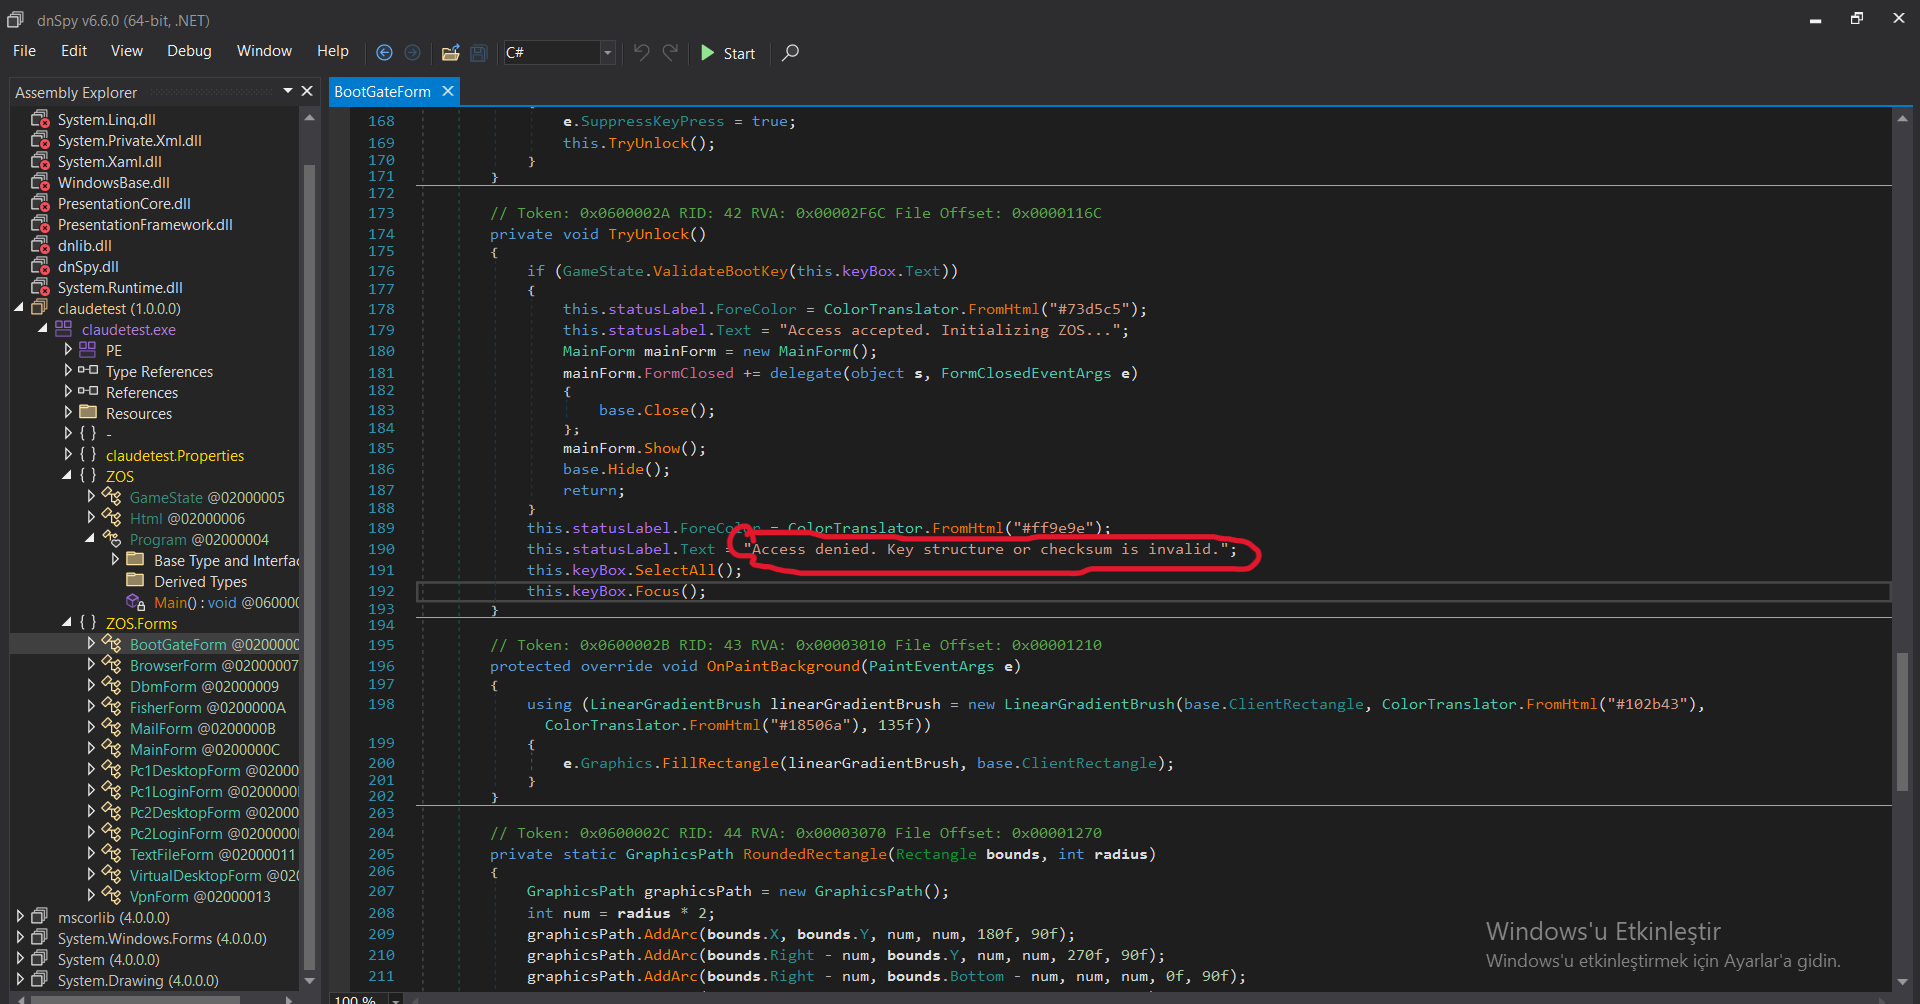
Hata mesajını dnSpyEx içinde arattığımızda, doğrudan butona tıklanma anını temsil eden koda ulaştık. Kodları incelediğimizde, bizim metin kutusuna girdiğimiz değerin GameState.ValidateBootKey isimli bir fonksiyona gönderildiğini ve sonucun true veya false dönmesine göre hata mesajının ekrana yazdırıldığını gördük.
ValidateBootKey metodunun içine girdiğimizde, asıl şifre kontrol mekanizmasıyla karşılaştık. Geliştirici burada şu güvenlik önlemlerini almış:
- Şifre uzunluğu 15 karakter olmak zorunda.
- Belirli indekslerde tire işareti bulunmak zorunda (XXX-XXX-XXX-XXX formatı).
- Girilen karakterler belirli bir dizideki (array ve array2) sayılarla XOR (^) işlemine sokularak doğrulanıyor.
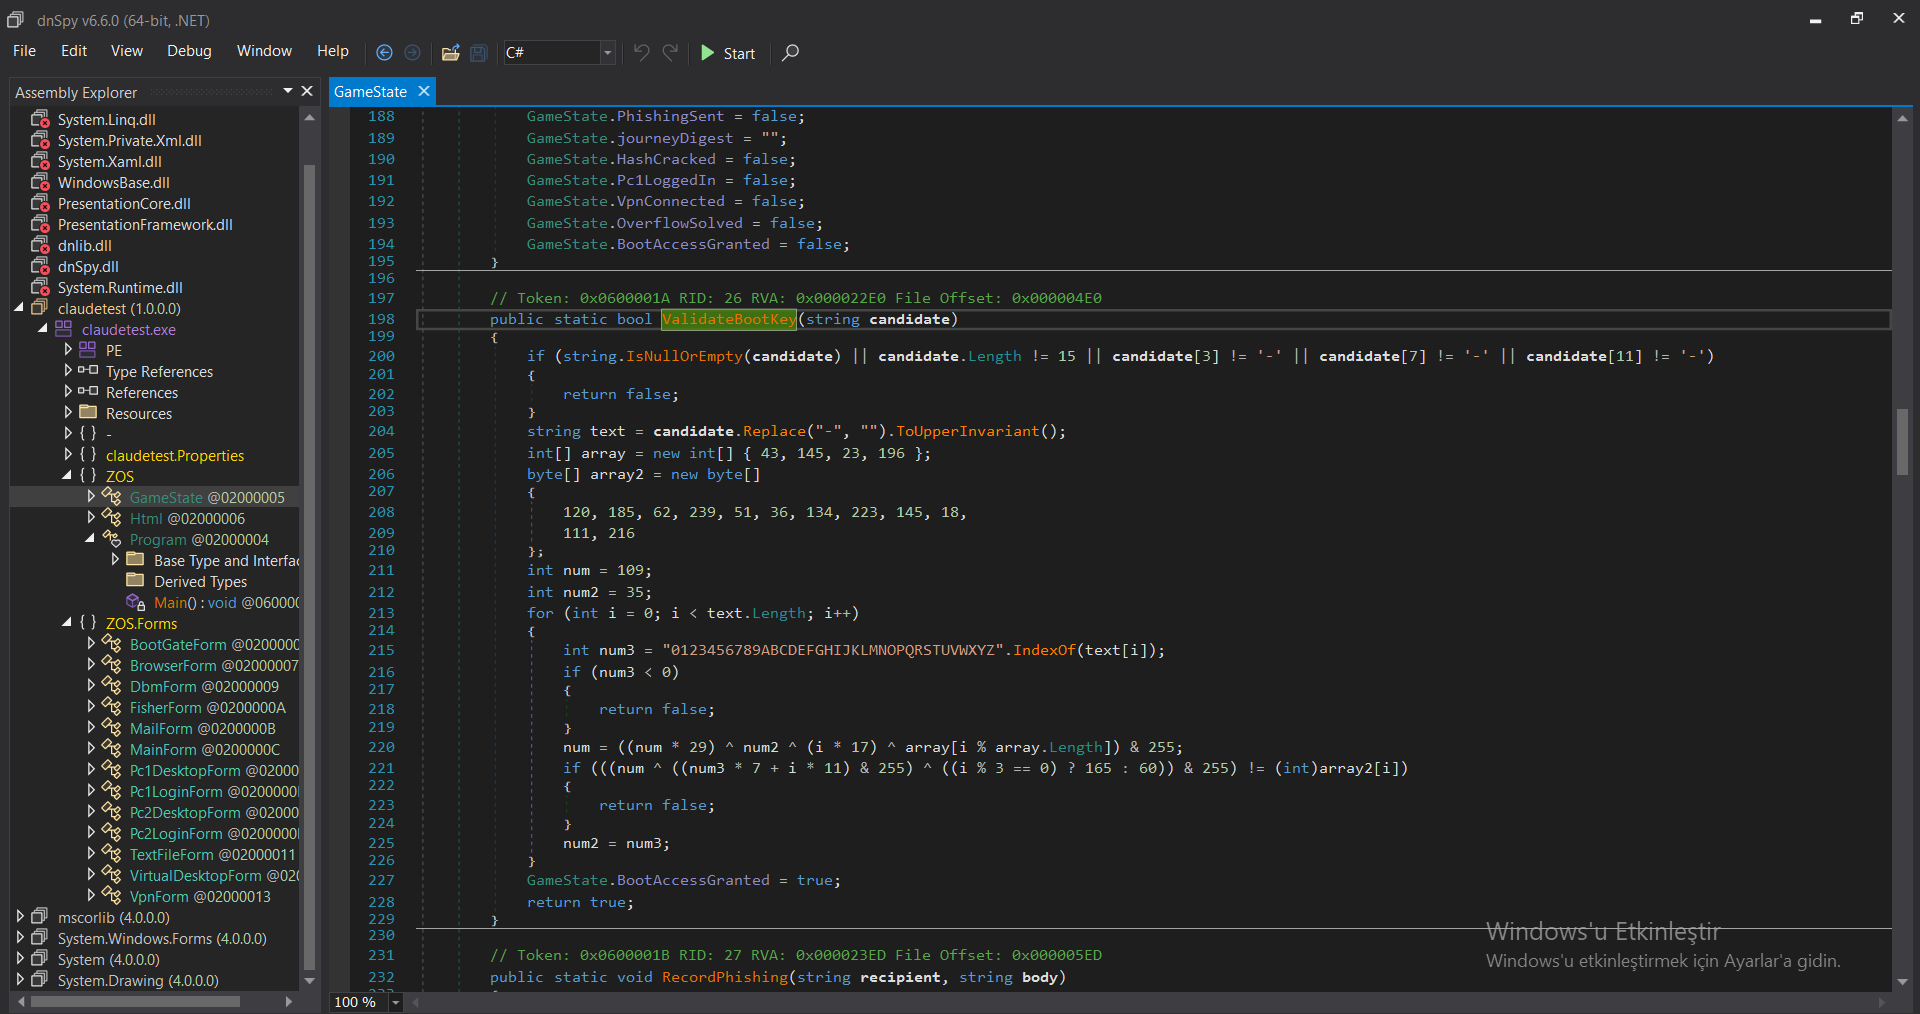
Şifre algoritmasını tersine çevirmek yerine, uygulamanın kontrol mekanizmasını tamamen bypass etmeyi denemek istedim. Sağ tıklayıp "Edit Method (C#)" diyerek XOR doğrulama kurallarının tamamını sildik ve yerine sadece şu kodları ekledik: C# GameState.BootAccessGranted = true; return true;
Böylece uygulama, biz ne yazarsak yazalım şifreyi doğru kabul edecek duruma getirildi.
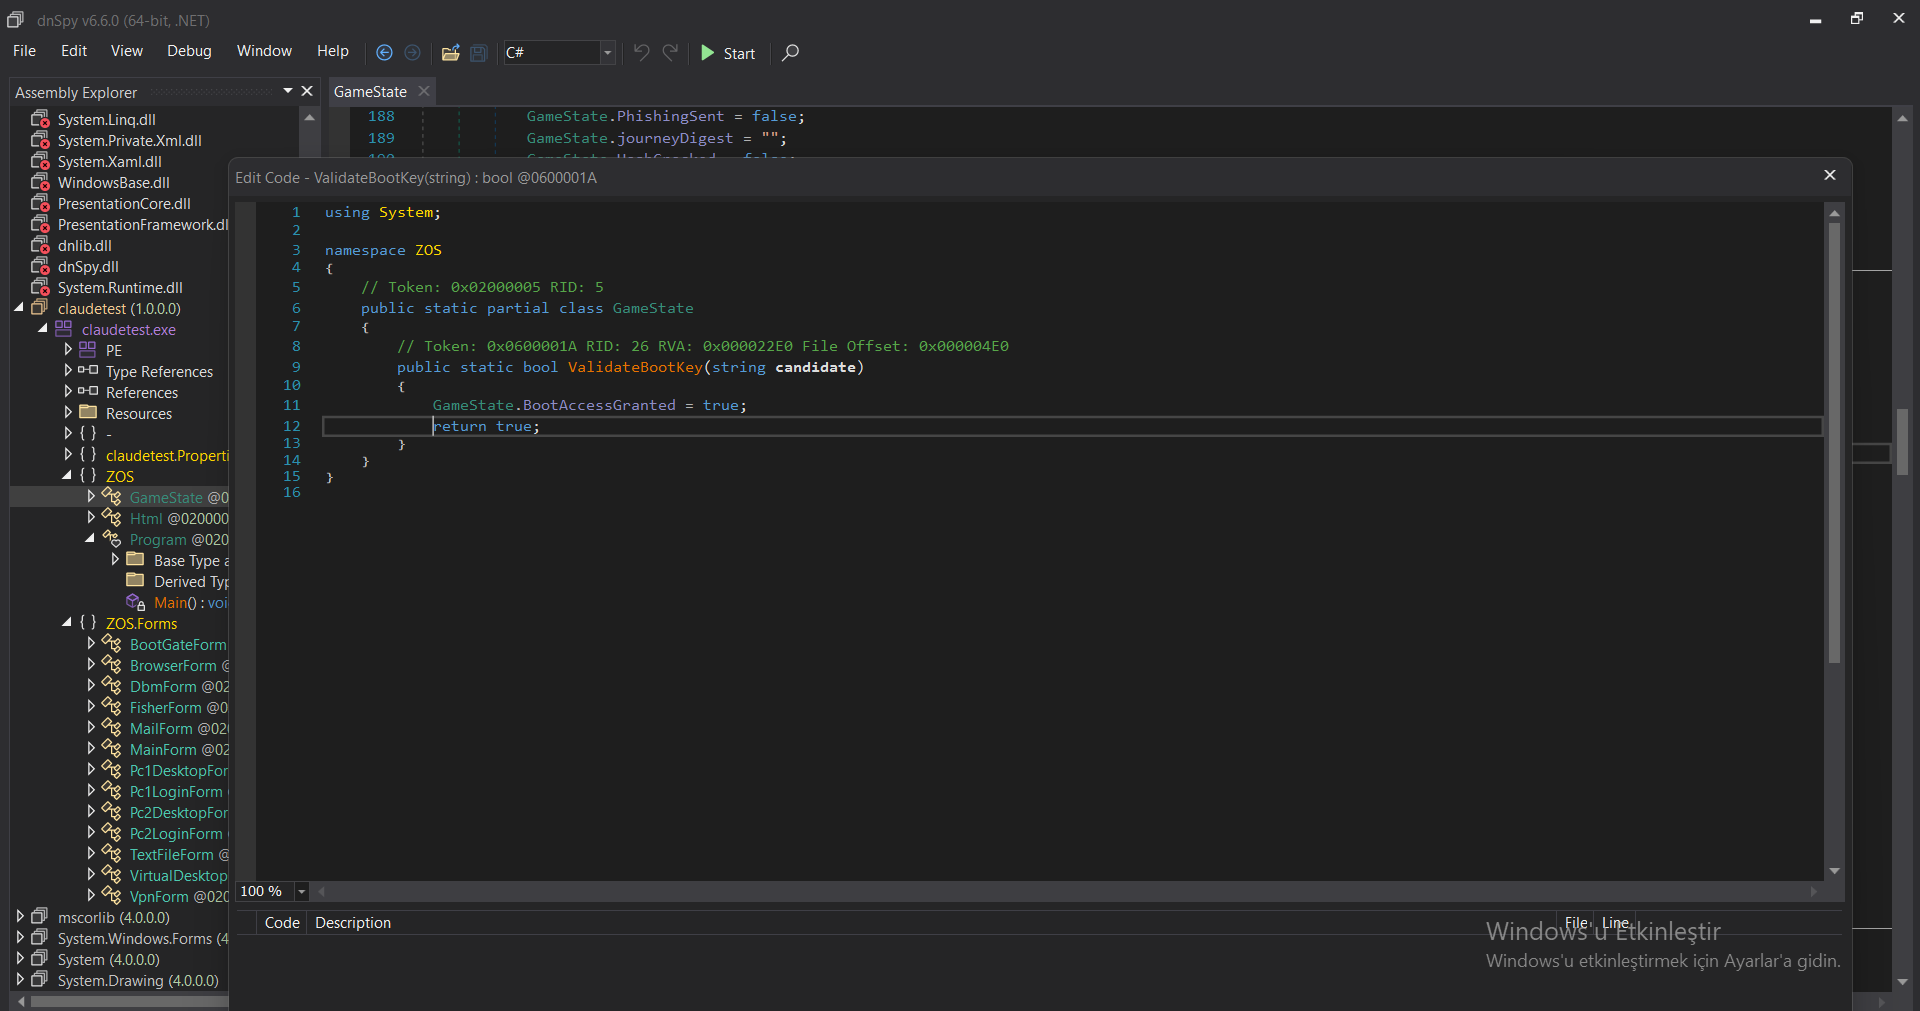
Yaptığımız değişiklikleri "Save Module" diyerek yeni bir .exe dosyası olarak kaydettik. Yamalanmış dosyamızı çalıştırdığımızda, herhangi bir şifre kontrolüne takılmadan sistem kilidini başarıyla açmış olduk.
Tersine Mühendislik Sayfasına Dön